Anthropic предупредила пользователей Claude об утечке их данных для входа из‑за вредоносного ПО
Компания Anthropic предупредила, что инфостилеры перехватывают сеансы Claude и открывают злоумышленникам доступ к учётным записям пользователей.
Anthropic обновила сразу две специализированные модели. Fable 5.1 получила заметный прирост в кодинге, агентных задачах и исследованиях. В Terminal-Bench Science модель набрала 52,6% против 24,7% у Fable 5. При этом типичные задачи стали примерно на 25% дешевле, а в сложных агентных сценариях экономия может достигать 45%. Mythos 5.1 ориентирована на задачи в кибербезопасности и life sciences. Anthropic всё активнее развивает Claude для длинных автономных сценариев, где модели должны не просто…
Anthropic возобновила внешнее тестирование кибербезопасности своих ИИ-моделей, которое было приостановлено 23 июля из-за проблем с безопасностью, возникших во время их оценки.
В августе зафиксировано 50 крупных инцидентов, связанных со взломами криптовалютных платформ. Это на 67% больше, чем в июле, когда зафиксировано 30 случаев, сообщили аналитики PeckShield.
Кошельки Lazarus Group провели $30 млн через Hyperliquid, пока Дональд Трамп продвигает выход биржи на рынок США.
В России разработали метод защиты от будущего взлома квантовыми компьютерами. Ведь само шифрование, которое в сентябре 2026 г. считается надежным, через несколько лет может быть взломано задним числом. Подход же позволяет пользователю восстановить доступ к учетной записи на новом устройстве, не передавая секрет целиком по каналу связи.
Cronos возобновила генерацию блоков после того, как валидаторы остановили работу сети во время эксплойта на протокол Tectonic. Сеть была восстановлена до состояния, в котором она находилась до эксплойта. Сеть Cronos успешно перезапустилась после приостановки работы, вызванного серьёзным эксплойтом в протоколе децентрализованного кредитования Tectonic. Инцидент привёл к значительным финансовым потерям, по предварительным оценкам, составившим около $75 […]
В первом полугодии 2026 г. доля фишинга в нелегитимном почтовом трафике выросла на 11,6% по сравнению с аналогичным...
Связанные с КНДР хакеры Lazarus Group провели через децентрализованную биржу Hyperliquid транзакции с биткоином на сумму более $30 млн. Согласно аналитикам платформы Arkham, сделки проходили в течение последних трех недель.
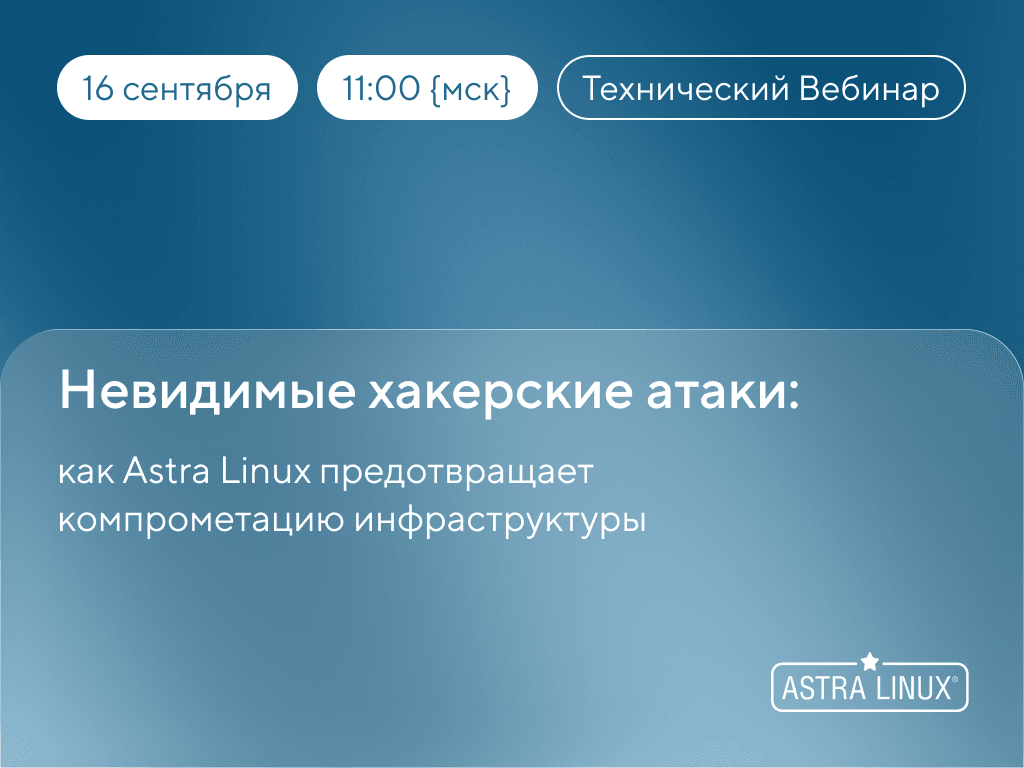
16 сентября 11:00 – 12:00 «Группа Астра» приглашает вас принять участие в техническом вебинаре «Невидимые хакерские атаки: как Astra Linux предотвращает компрометацию инфраструктуры». Мы устроим настоящий краш-тест нашей операционной системе и в прямом эфире посмотрим, как запатентованные СЗИ отрабатывают реальную хакерскую атаку. А также расскажем про: – Как работают МРД, ЗПС и МКЦ. – Угрозы «нулевого дня» и как их предотвращают СЗИ в Astra Linux. – Митигация уровня угрозы в зависимости…
С 9 по 13 сентября 2026 года на курорте «Роза Хутор» в Сочи пройдет выездной образовательный интенсив по информационной...
Хакеры используют Google Docs и Claude, чтобы придать легитимность атакам с использованием вредоносного ПО. Мошенники используют социальную инженерию и с её помощью обманывают пользователей. Киберпреступники разработали новую тактику атак на пользователей криптовалют, используя популярные платформы для распространения вредоносного программного обеспечения. Злоумышленники научились маскировать опасные программы под сервисы Google Docs и Claude. Механизм атаки построен на […]
Аналитики платформы Defimon Alerts сообщили о возможном взломе блокчейна Injective, в результате которого неизвестный переместил в сеть Эфириума стейблкоины USDT на $4,9 млн. Атакующий мог воспользовался ошибкой в системе расчетов, предполагают специалисты по безопасности.
Хакеры используют облачный текстовый редактор Google Docs и облачную платформу хостинга IT-проектов GitHub, а также подделывают страницы Claude.ai компании Anthropic для распространения вредоносной программы, которая крадет пароли от криптокошельков, сообщили специалисты по безопасности компании Huntress.
Находящиеся под санкциями США адреса северокорейской группировки Lazarus провели через инфраструктуру децентрализованной биржи Hyperliquid более $30 млн. Их активность продолжалась как минимум до 30 августа, заявил аналитик Arkham Эмметт Галлик. Addresses linked to OFAC Sanctioned Lazarus Group (North Korea) have been actively moving $30M+ through Hyperliquid (HyperUnit) as recent as yesterday.@zachxbt identified these addresses as Lazarus Group in 2024 linked to $61M in stolen…
Эксперты Beeline Cloud и ScanFactory собрали лабораторию: уязвимое веб-приложение на периметре и несколько связанных машин с чувствительными данными внутри. Запустили автономного ИИ-агента с одной задачей — добраться до данных. Через несколько часов получили подробный отчет о том, как он это сделал, сервер за сервером. 3 сентября в 11:00 (мск) в прямом эфире разберем реальную цепочку атаки шаг за шагом и покажем, как ее оборвать до того, как ущерб станет реальностью. Регистрация по ссылке.
Перед 1 сентября мошенники стали чаще обманывать школьников, родителей и учителей, сообщили RuStore и поставщик ИБ-решений F6. Злоумышленники создают фальшивые сайты с товарами для учёбы и фейковые электронные дневники, а также отправляют опасные ссылки под видом приглашений на видеозвонки для преподавателей и репетиторов. Мошенники пытаются похитить деньги и данные банковских карт, получить доступ к аккаунтам госсервисов, Google и Telegram или установить на устройства жертв вредоносные…
Более половины дел, касающихся работы с персональными данными заведены из-за неправомерной обработки
Провайдер Selectel объявил о запуске Aish — специализированного агента искусственного интеллекта, интегрированного непосредственно в серверную операционную систему SelectOS. Решение доступно бесплатно всем пользователям платформы. На рынке системного администрирования сегодня доминируют облачные нейросети, которые требуют передачи контекста сессии внешним провайдерам, что создаёт риски утечки данных и лишает организации возможности аудита действий ИИ-модели, говорит Selectel. В отличие от них…
Власти столицы Германии отказались платить группе вымогателей, которая взломала системы правительства Берлина, похитила крупный объём данных и потребовала выкуп. Инцидент произошёл в середине августа. Для сдерживания атаки затронутые ведомства отключили несколько сетей Сената Берлина.