Технологии13 августа 2026 г.
Вышел DeepSeek V4 Pro. Нейросеть провалила главные тесты, но неожиданно обошла конкурентов в кибербезопасности
Еще и подорожало всё.
Еще и подорожало всё.
13 августа Министерство цифрового развития Тайваня раскрыло детали кибератаки на государственные учреждения с применением ИИ-агентов. Об этом пишет Reuters со ссылкой на заявление ведомства. По данным регулятора, атака велась из-за рубежа. Злоумышленники действовали вручную и через ассистентов на базе искусственного интеллекта, задействуя в том числе OpenClaw. Аномальную активность системы цифровой безопасности обнаружили в июле. Тогда Национальный институт кибербезопасности начал рассылать…
В начале июля правительственные веб-сайты Тайваня подверглись атаке хакеров, задействовавших для этого ИИ с открытым исходным кодом, сообщил The Financial Times со ссылкой на израильскую фирму Dream, занимающуюся разработкой ИИ и первой выявившую попытки вторжения.
Основатели некастодиального биткоин-сервиса Boltz объявили об уходе из проекта после серии атак. Предположительно, злоумышленники проводили их с использованием ИИ. https://twitter.com/Boltzhq/status/2087636521746674168 По заявлению разработчиков, инциденты становились все более частыми, интенсивными и сложными. Несколько атак оказались успешными, что привело к потерям самого сервиса. Команда подчеркнула: средства пользователей не пострадали, поскольку Boltz не хранит клиентские активы, поэтому…
Участники смогут познакомиться с несколькими направлениями работы в индустрии и получить базовые знания в ИТ и кибербезопасности Positive Technologies открывает набор на PT Start — программу стажировок с обучением для студентов, недавних выпускников и начинающих ИТ-специалистов, которые хотят развиваться в кибербезопасности. За время существования PT Start в программе приняли участие более 5 тыс. человек. Участников ждет шестинедельный интенсив. Они изучат устройство и принципы работы UNIX…
За несколько лет AI в кибербезопасности прошел путь от экспериментальных помощников до агентов, способных выполнять реальные рабочие задачи. Одновременно сами AI-системы стали новой целью для атак. Именно этим вопросам посвящена программа AI.Zone на OFFZONE 2026 — рассказываем, что ждет участников. Читать
Белорусский облачный провайдер beCloud внедрил онлайн-полигон Standoff Defend компании Positive Technologies. Специалисты центра кибербезопасности (SOC) beCloud будут регулярно расследовать на полигоне сложные атаки. Это первое внедрение Standoff Defend в Беларуси. На онлайн-полигоне специалисты расследуют кибератаки: сценарии запускаются несколько раз, в том числе и с измененными артефактами компрометации. Благодаря этому аналитики не только запоминают конкретные индикаторы, а учатся находить…
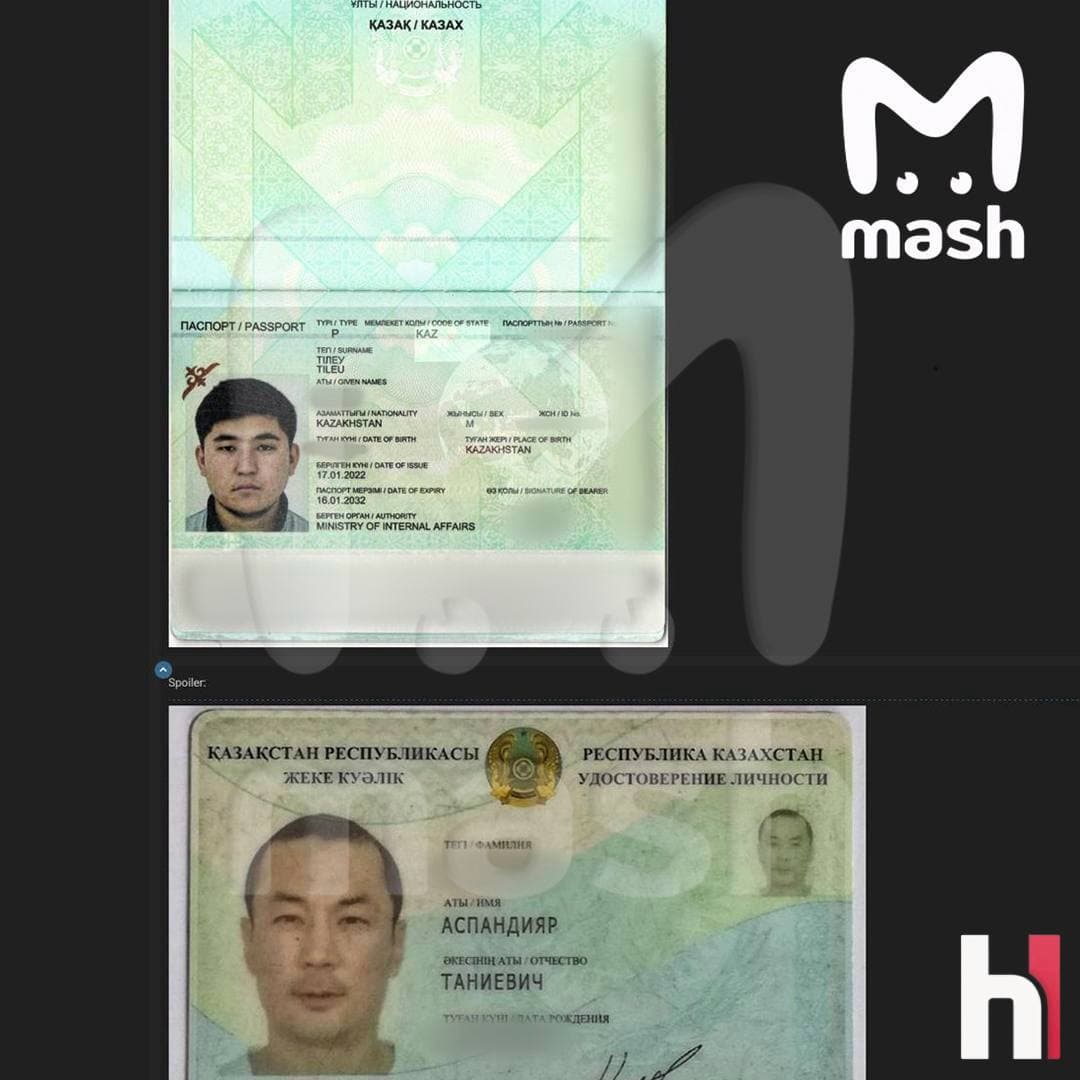
❗️ Хакер слил в даркнет личные данные 15 млн жителей Казахстана, что составляет три четверти населения страны. По словам продавца, он получил доступ к данным после взлома государственного сервиса eGov Пользователь под ником shymzz13 оценил файл в 0,5 биткоина — около $32 тысяч (2,5 млн рублей или по 17 копеек за человека) — В 2,7 гигабайта уместились 47 млн строк с паспортными данными, телефонами, почтой, местами работы, сканами документов и паролями Если база настоящая, мошенники получат не…
Кампания набрала более 75 тысяч установок
Анонимный блокчейн-сыщик ZachXBT заявил, что не станет отслеживать недавнюю атаку на блокчейн Harmony и призвал других исследователей не помогать этому проекту безвозмездно.
Социальная инженерия обходит антивирус, потому что бьёт по человеку: разбираем виды атак, пять типичных ошибок жертвы и чек-лист защиты.
Пятница стала днем, когда хакеры концентрируют максимум усилий для DDoS-атак. В 2025 г. наблюдалась устойчивая тенденция...
По данным Google, в первом квартале 2026 года системы защиты в браузере Chrome на Android ежедневно предотвращали более 7 млрд навязчивых и нежелательных уведомлений. Последние всё чаще используются для распространения мошеннических схем, вредоносного ПО, фишинга и мошеннических запросов на оплату, рассказала компания в своём официальном блоге.
Такая возможность появится у банков с 1 марта 2027 года.
Китайские хакеры использовали их для атаки на тайваньские госструктуры
Когда в апреле 2022 года немецкая полиция изъяла серверы Hydra, продавцы и покупатели крупнейшего русскоязычного даркнет-маркетплейса остались без рабочей площадки. Освободившийся рынок не пустовал и месяца — за него началась борьба, из которой победителем вышел Kraken (не путать с одноименной криптобиржей). На маркетплейс перекочевали тысячи магазинов. Он оброс собственной системой отмывания денег и, по данным ончейн-расследования, пропустил через нее не менее $186,5 млн, из которых почти $147,
Группа компаний (ГК) «Солар» (входит в группу «Ростелеком»), российский провайдер комплексной кибербезопасности...
Блокчейн Harmony подтвердил эксплойт, после которого цена ONE упала на 35%. Хакер несанкционированно выпустил 4 млрд токенов ONE. Команда блокчейна первого уровня Harmony подтвердила, что подверглась взлому, в результате которого произошла несанкционированная чеканка 4 млрд токенов ONE. Криптовалюта используется для оплаты комиссий за транзакции, стейкинга и управления. Первым на инцидент с безопасностью обратил внимание пользователь […]
В результате предполагаемой утечки с портала госуслуг eGov в руках злоумышленников может оказаться база персональных данных 78% жителей Казахстана. Базу с такими данными пытаются продать через даркнет за эквивалент $32 тыс. в биткоинах.
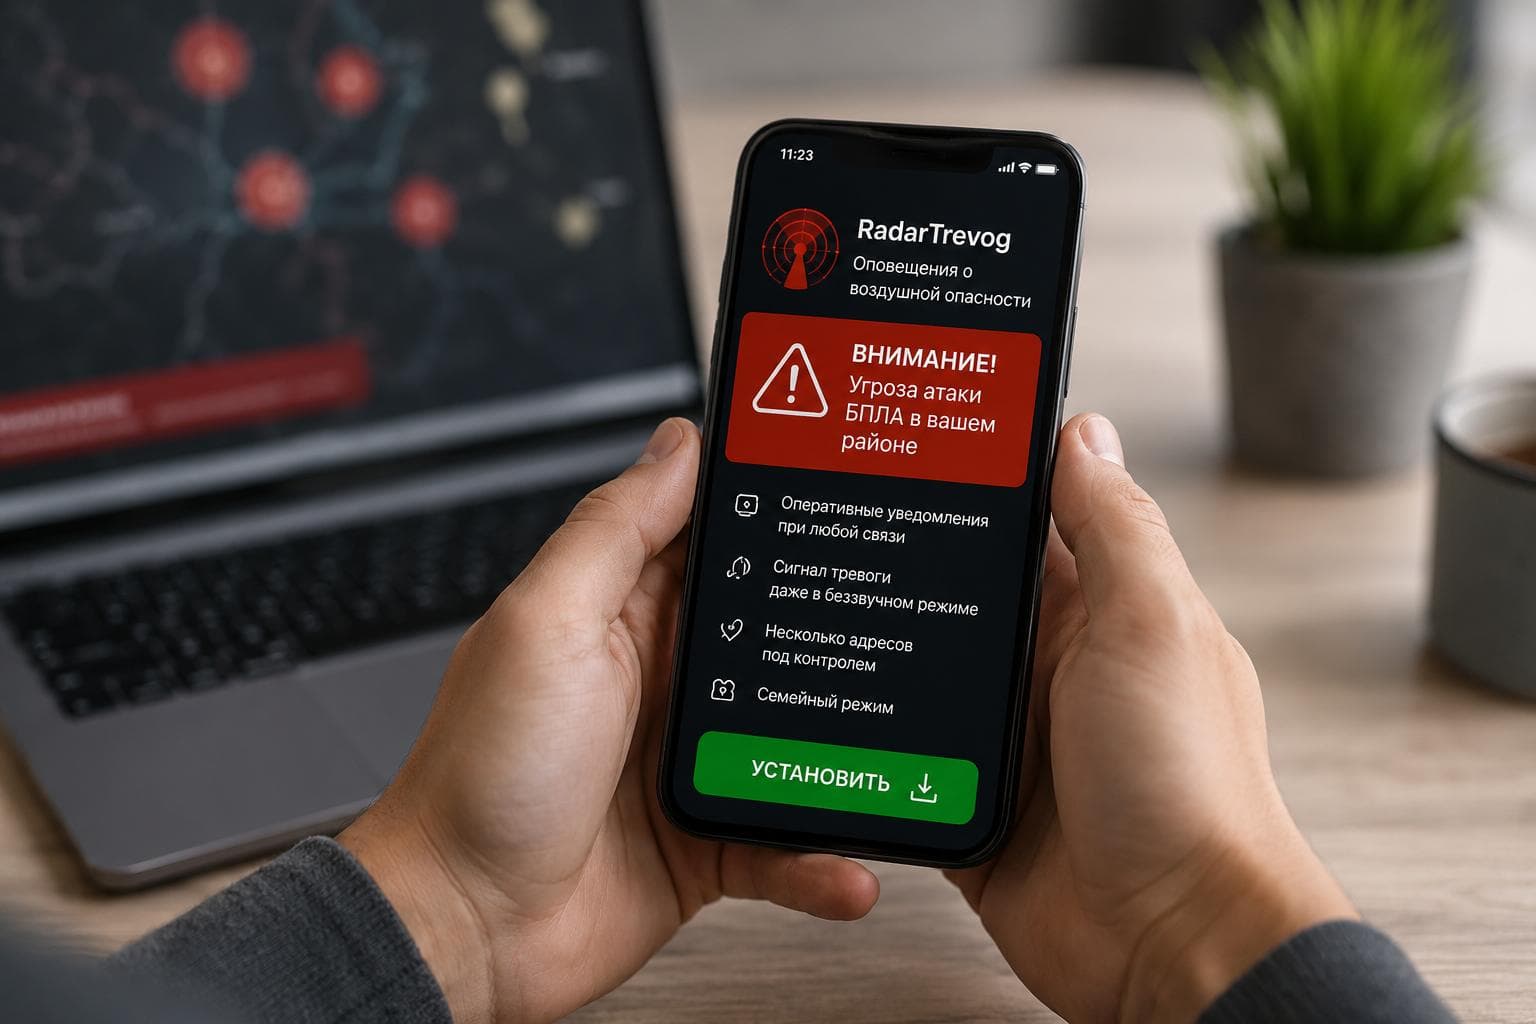
Российские специалисты по кибербезопасности F6 обнаружили новую схему атаки на пользователей Android. Злоумышленники распространяют приложение RadarTrevog, которое позиционируется как сервис оповещения о воздушной и ракетной опасности. На деле APK-файл содержит Android-троян RedWing, способный похищать данные и получать удалённый доступ к устройству.