Рекордное число пользователей Apple получили предупреждение о шпионском ПО
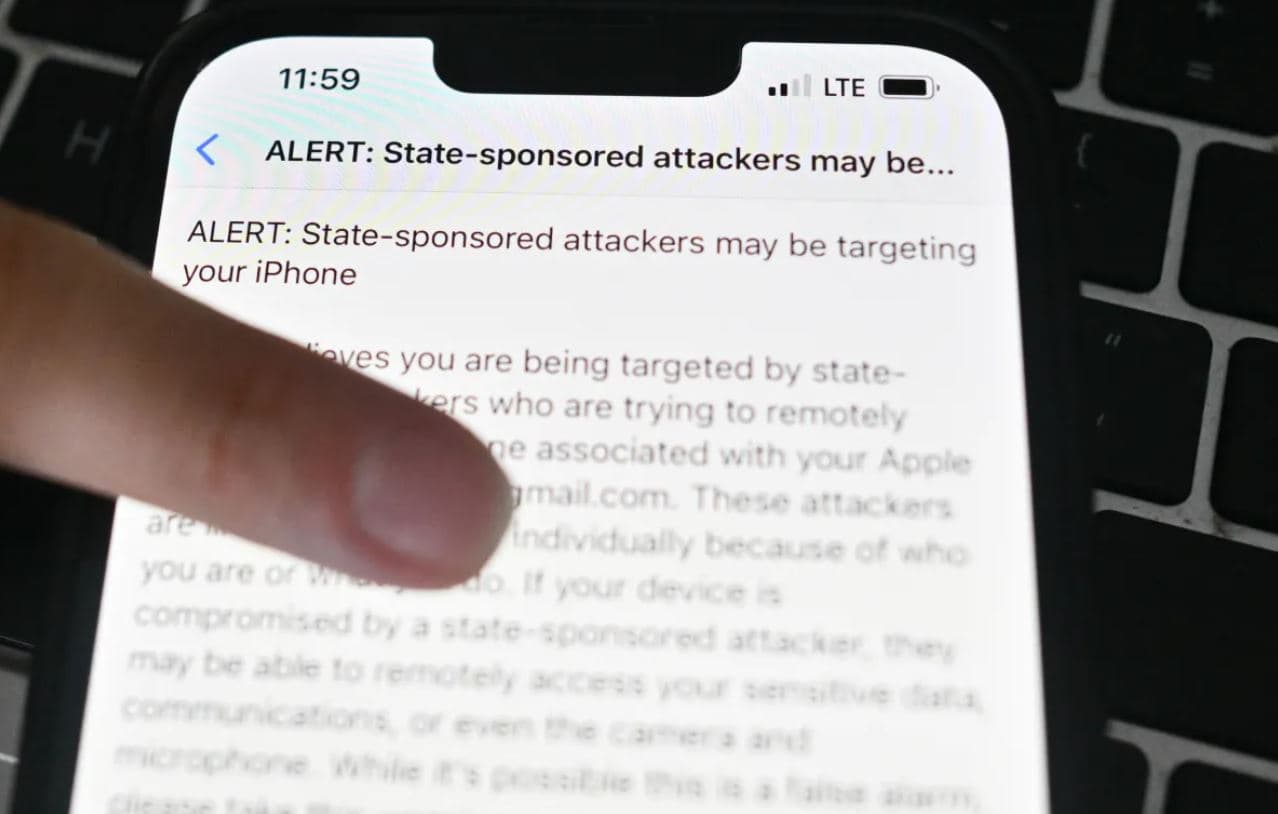
По данным экспертов в сфере кибербезопасности, беспрецедентное количество клиентов Apple получили уведомления об угрозе шпионских атак на их устройства.
Злоумышленники стали распространять программу для кражи цифровых активов Lumma Stealer под видом пиратских копий недавно вышедшего фильма «Одиссея» режиссера Кристофера Нолана (Christopher Nolan).
Российские компании на 25% нарастили спрос на сервисы кибербезопасности (MSSP-сервисы) в I полугодии 2026 г. по сравнению...
Владелец и генеральный директор ГК CorpSoft24 Константин Рензяев инвестировал в ООО «Кодмастер» — российского разработчика...
Специалисты Bitdefender обнаружили вредоносное ПО Lumma Stealer в видеофайлах фильма «Одиссея». Оно может собирать данные криптовалютного кошелька, пароли, платёжные реквизиты и файлы cookie аутентификации. Специалисты по кибербезопасности Bitdefender сообщили об обнаружении вредоносного программного обеспечения, замаскированного под пиратские копии фильма «Одиссея». Речь идёт о видеофайлах для Windows, которые скрываются под известными торрент-тегами с такими названиями, как […]
Владелец биткоинов избежал кражи своих BTC с аппаратного кошелька Coldcard MK4. Однако хакеры украли переведённые им на централизованную биржу биткоины, взломав его аккаунт в Google. В мире криптовалют финансовый успех и крах могут зависеть от одной настройки в смартфоне. Недавно криптосообщество потрясла история инвестора, который чудом избежал кражи из своего аппаратного кошелька Coldcard MK4. Пытаясь […]
Geekom выпустила официальное заявление о драйвере, распространяемом через сайт поддержки, в котором было обнаружено вредоносное ПО. По словам компании, затронутый файл размещался на устаревшей странице поддержки Geekom, которая не была удалена после запуска новой системы. Устаревшая страница больше не была связана с навигацией на сайте Geekom, но оставалась доступной через поисковые системы.
Аналитическая платформа DefiLlama отложила выпуск своего мобильного приложения для айфонов. Причина — команда проекта слишком долго пыталась добиться от компании Apple удаления фишинговых приложений в App Store, маскирующихся под DefiLlama.
Виновата только Apple.
Пользователи Android в более чем 26 странах, включая Россию, столкнулись с распространением шпионской программы DragonDoll. Об атаке сообщили специалисты департамента Threat Intelligence экспертного центра безопасности Positive Technologies. За два месяца они обнаружили около 150 образцов вредоносного ПО.
Злоумышленники активно используют уязвимость CVE-2026-65400, позволяющую обойти аутентификацию функции «Общий экран» (Screen Sharing) в macOS для компрометации компьютеров Mac с открытым портом 5900, сообщил Национальный центр кибербезопасности Нидерландов (NCSC‑NL).
Админстраторы Windows 11 лишатся доступа к полезной утилите WMIC, которая пребывала в составе фирменной ОС Microsoft со времен Windows XP – около 25 лет. Вывод из состава Windows программы, которую в своих атаках начали активно использовать хакеры, проходил постепенно, на протяжении последнего десятилетия.
Хакеры воспользовались уязвимостью функции «Совместное использование экрана» (Screen Sharing) операционной системы macOS компании Apple ради несанкционированного доступа к компьютерам и установки скрытого ПО для добычи анонимной криптовалюты Monero (XMR).
Пользователи Android из более чем 26 стран, включая Россию, подверглись атакам нового шпионского приложения DragonDoll...
Специалисты обнаружили десять фишинговых сайтов, имитирующих дизайн банков.
Пользователи устройств на базе Android из более чем 26 стран, включая Россию, подверглись кибератакам новой шпионской программы DragonDoll. В августе 2026 г. она маскируется под обновление браузера Google Chrome. После установки программы хакеры могут отслеживать, что происходит на устройстве, и управлять им удаленно, программа позволяет включать и выключать экран, фиксировать нажатия, делать скриншоты и читать сообщения.
Национальный центр кибербезопасности Нидерландов (NCSC) зафиксировал новый вектор онлайн-атак на устройства Mac через уязвимость в Screen Sharing. В NCSC сообщили, что злоумышленники получали полный контроль над компьютером, похищали данные и устанавливали майнер Monero. Число жертв и предполагаемых участников атак не раскрывается. Организация выпустила отчет об уязвимости 12 августа. Тогда Агентство по кибербезопасности и защите инфраструктуры США присвоило угрозе CVE-2026-65400 рейтинг риска…
Нашумевший пиратский боевик с открытым миром Assassin’s Creed Black Flag Resynced от французского издателя и разработчика Ubisoft спустя чуть больше месяца после релиза сам стал жертвой пиратов.
Производитель аппаратных криптокошельков SafePal сообщил, что неизвестные получили доступ к данным 39 798 клиентов.
Аналитики департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 обнаружили 10 фишинговых сайтов, на...