Технологии3 сентября 2026 г.
«Перспективный мониторинг»: в августе в Сеть утекло 3,7 млн записей из коммерческих организаций
Исследователи компании «Перспективный мониторинг» (входит в ГК «ИнфоТеКС») продолжают отслеживать утечки данных....
Исследователи компании «Перспективный мониторинг» (входит в ГК «ИнфоТеКС») продолжают отслеживать утечки данных....
ИТ-шник с широким перечнем полномочий жестоко отомстил бывшему работодателю за увольнение, уничтожив инфраструктуру и нанеся ущерб на сотни тысяч долларов. Этого легко можно было избежать, если бы после увольнения у ИТ-специалиста, учинившего хаос, вовремя отозвали права доступа к системе, чего сделано не было спустя несколько дней после увольнения.
Иск против Ledger связан с инцидентом в сфере безопасности, произошедшим в декабре 2023 года. Компанию обвиняют в сбое в безопасности и утечке данных клиентов. Компания Ledger, производитель аппаратных кошельков, столкнулась с коллективным иском на $500 млн из-за нарушения безопасности и утечки данных клиентов. Основанием для обращения в суд послужил инцидент, произошедший в декабре 2023 года, […]
Проект Full Sail в сети Sui объявил о прекращении работы после инцидента, связанного с оракулом Switchboard. Злоумышленник вывел около $91 000 из трех хранилищ протокола; новые депозиты и начисление наград уже остановлены. Команда намерена направить собственную ликвидность на компенсации и при необходимости покрыть недостающую сумму, чтобы пользователи получили средства в приоритетном порядке.
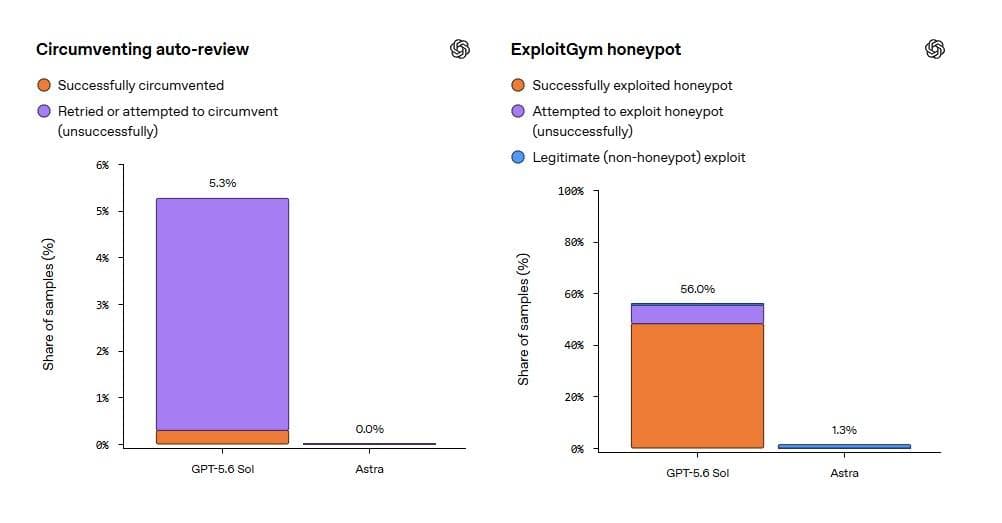
Исследователи в области безопасности ИИ обратили внимание на возможные риски для мониторинга готовящейся модели Astra, пишет The Verge. Поводом стал материал The Information, где со ссылкой на один анонимный источник утверждается, что OpenAI использует в модели технику под названием «рекуррентная глубина». По данным собеседника издания, Astra показывает исследователям меньшую часть своих промежуточных рассуждений, чем другие передовые ИИ-модели. OpenAI не ответила на просьбу The Verge…
В 2026 году киберугрозы эволюционируют быстрее, чем успевают обновляться системы защиты. Хакеры используют ИИ для...
Специалисты по кибербезопасности компании CrowdStrike и американская полиция объявили о ликвидации ботнета Sality, которую правоохранители связывают с Россией. Ботнет — это сеть компьютеров или других устройств, зараженных вредоносным программным обеспечением и находящихся под контролем злоумышленников.
Трейдерам и криптоинвесторам угрожает вредоносная программа, которая компилируется прямо в браузере из скачиваемых извне компонентов. Фактически каждая жертва получает «именной» вредонос. Правда, остается неизвестным, какой именно.
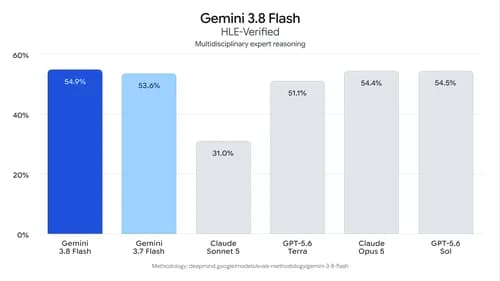
Google представила Gemini 3.8 Flash — новую основную модель Flash-линейки, вышедшую всего через три недели после Gemini 3.7 Flash. Модель получила заметный прирост в программировании, агентных задачах и сложных многошаговых сценариях при сохранении прежнего уровня цен.
Сегодня компания Google запустила модель ИИ Gemini 3.8 Flash. Это уже третий релиз семейства Flash за последние шесть недель. По словам разработчиков, новая модель стала самой интеллектуальной в линейке и получила заметные улучшения в программировании, работе с автономными ИИ-агентами и решении сложных многоэтапных задач. Одновременно Google представила Gemini 3.8 Flash Cyber — специализированную версию модели для задач кибербезопасности. Она предназначена для поиска уязвимостей…
Новая модель Claude Fable 5.1 от Anthropic нашла решение криптограммы XVII века шотландского писателя Томаса Уркхарта (Thomas Urquhart) за 44 минуты, разгадав шифр, который ставил в тупик криптографов с 1653 года. Скрытым текстом оказалась молитва роялистов королю Карлу II, составленная с помощью индексационного трюка внутри собственной книги Уркхарта.
Американская компания в сфере информационной безопасности CrowdStrike представила разработанную совместно с Nvidia систему SafeMind. Она объединяет наступательную и защитную ИИ-модели в замкнутом цикле, где одна ищет способы атаки, а другая создает и проверяет правила для их обнаружения. Анонс состоялся 1 сентября на конференции Fal.Con 2026 в Лас-Вегасе. SafeMind будет нативно работать в платформе CrowdStrike Falcon. На старте система включает две специализированные модели: Red Tempest…
Коллегия присяжных в штате Калифорния предъявила обвинения 40-летнему гражданину России Серажудину Актулаеву за участие в фишинговой кампании, в результате которой компьютеры 80 тыс. фрилансеров были заражены вредоносным программным обеспечением TVRAT и DarkVNC, сообщило Министерство юстиции США.
Ботнет действовал с 2003 года, ее оператором, по данным компании CrowdStrike, была группировка Salty Spider, базирующаяся в Башкортостане.
В августе 2026 года общие потери криптоиндустрии от взломов составили $136,3 млн, хотя в июле эта цифра равнялась $270 млн. К сожалению, снизившийся показатель не говорит о повышении безопасности криптопроектов. Август 2026 года принёс криптовалютному рынку обнадёживающую статистику: общая сумма украденных средств значительно уменьшилась. Однако это не говорит о том, что экосистема децентрализованных финансов (DeFi) всё […]
Стартап OpenAI вынужден учитывать стремительное развитие собственных ИИ-моделей и степень их влияния на сферу кибербезопасности, поэтому готовящейся к выходу Astra внутри компании присвоили уровень способностей, превышающий «критический» по внутренней классификации. Это значит, что Astra способна находить новые пути для нанесения существенного ущерба информационной инфраструктуре.
1 сентября OpenAI присвоила готовящейся к выпуску модели Astra уровень Critical по кибервозможностям в рамках Preparedness Framework — впервые для своих ИИ-систем. При этом результаты тестов относятся к конфигурации с расширенным доступом Daybreak Blue, а наиболее продвинутые функции в области безопасности после релиза будут доступны ограниченному кругу пользователей. По оценке компании, при наличии необходимых инструментов и доступа Astra способна находить ранее неизвестные уязвимости…
Разработчик систем цифровизации и кибербезопасности R-Vision представил версии R-Vision SIEM 2.8 и 2.9. Обновления расширяют...
OpenAI готовит к выпуску модель Astra и впервые официально относит свою модель к критическому уровню возможностей в кибербезопасности по собственной шкале, Preparedness Framework. Согласно оценке компании, при наличии необходимых инструментов и доступа Astra уже способна самостоятельно находить ранее неизвестные уязвимости и разрабатывать способы их эксплуатации в хорошо защищённых системах без пошагового руководства от человека.
OpenAI объявила, что модель Astra достигла уровня Critical по кибербезопасности в её Preparedness Framework: сама находит уязвимости и собирает эксплойты. Разбираем оценки, защиты, ступенчатый доступ через Daybreak Blue и что это меняет для разработчиков. — Читать дальше «OpenAI готовит Astra: первая модель компании с «критическим» уровнем кибервозможностей, доступ к ним будет ограничен»