Технологии7 сентября 2026 г.
Исследование: доверие к письмам «госорганов» — главная уязвимость в фишинге
Аналитики «МегаФона» и «Лаборатории Касперского» проанализировали статистику тренировочных фишинговых рассылок...
Аналитики «МегаФона» и «Лаборатории Касперского» проанализировали статистику тренировочных фишинговых рассылок...
По данным блокчейн-расследователя компании VAL, ИТ-инцидент произошел 12 июня 2026 г. Криптовалютный пользователь потерял около $2,1 млн в FXRP (токенизированная версия XRP в экосистеме Flare) после того, как перешел по фишинговой ссылке и подписал транзакцию. После кражи активы начали перемещаться между несколькими криптокошельками и сетями. По данным VAL, часть средств изначально конвертировали из FLR в DAI через децентрализованную платформу OpenOcean.
Команда Harmony предложила остановить свой L1-блокчейн, а Router Protocol и чилийская криптобиржа Orionx рассказали о планах свернуть операции. Harmony предложила перенести ONE в Ethereum 6 сентября разработчики Harmony представили план закрытия сети, запущенной в 2019 году. Причиной они назвали «угрозы со стороны поддерживаемых государствами хакеров и ИИ-агентов». Согласно предложению, команда зафиксирует балансы ONE на последнем блоке и выпустит токены стандарта ERC-20 в Ethereum.
Сооснователь Эфириума Виталик Бутерин считает, что искусственный интеллект не угрожает безопасности сети Биткоина, поскольку ИИ может использоваться не только для хакерских атак, но и для защиты блокчейна.
Берлин отказался платить выкуп в биткоине на $2,4 млн, поэтому Rhysida выложила 5,7 ТБ государственных данных в даркнете.
6 сентября неизвестные вывели из кошелька федерации биткоин-сайдчейна Liquid Network около 4000 BTC стоимостью примерно $320 млн, сообщила команда проекта. We are aware of a security incident on @Liquid_BTC. Purported white-hat hackers have withdrawn ~4,000 BTC (~$320 million) from the Liquid Federation wallet. The @Blockstream team is working on contacting them on-chain with a signed message.
Эксперты отмечают, что это связано с доверием к государственным структурам
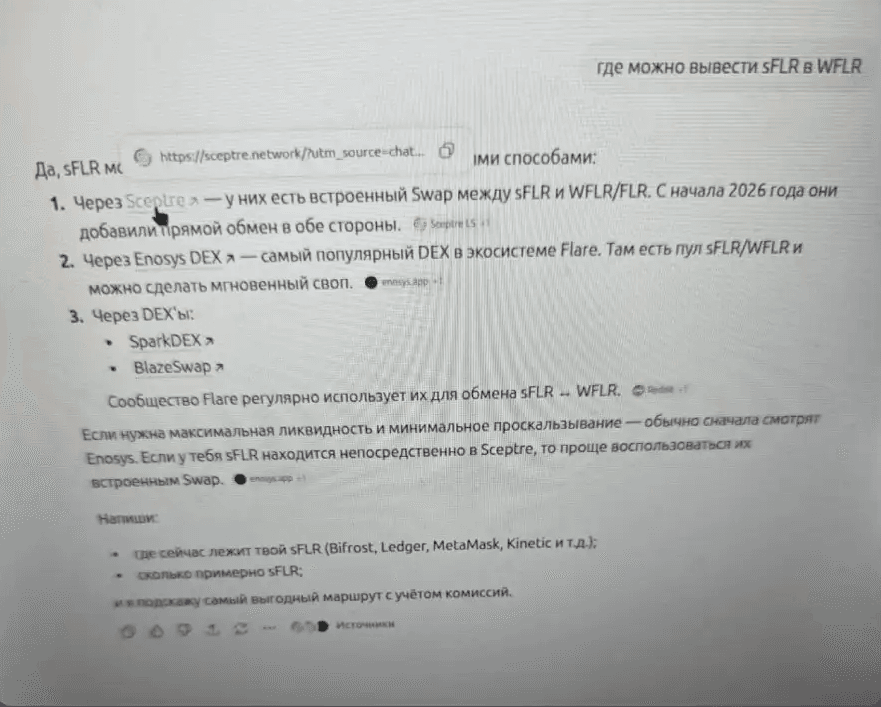
По сообщению блокчейн‑исследователя под ником VAL, 12 июня 2026 года пострадавший, известный в соцсети X под именем Alex, спросил у ChatGPT на русском языке, где можно обменять sFLR на WFLR (токены сети Flare). По словам жертвы, ответ содержал ссылку на фишинговый сайт — клон легитимного сервиса Sceptre.
OpenAI опубликовала открытое письмо с призывом к скоординированному усилению киберзащиты. Среди подписантов — Google, Anthropic и более 120 организаций, представляющих технологии, кибербезопасность, правительства и критическую инфраструктуру. Письмо не анонсирует совместный продукт, общую систему контроля или новый механизм защиты моделей — сейчас это публичный призыв к действию, а не технический стандарт.
Более 15 тыс. компаний уже используют в публичных облаках сервисы безопасности с ИИ, сообщает Yandex Cloud в своём отчёте за первое полугодие 2026 года. Бизнес стал чаще применять нейросети, чтобы обнаружить уязвимости, проанализировать кибератаки и определить их источники. В 2026 году больше всего от действий хакеров пострадали компании из сферы ритейла — на нихпришлось 39% случаев.
Криптоинвестор заявил о потере активов примерно на $2,1 млн после перехода по ссылке, которую, по его словам, предоставил ChatGPT. Ссылка вела на фишинговую копию криптосервиса Sceptre. Историю описало издание The Crypto Times со ссылкой на расследование блокчейн-исследователя под ником VAL.
OpenAI прокомментировала «wiki-инцидент», в ходе которого ее автономные агенты записывали сообщения на интернет-сайты и использовали их для взаимодействия друг с другом. How we think about the “wiki incident,” where our agents wrote to several internet sites: it’s past time for us to define standards for when and how we share misalignment incidents, not just misalignment properties of our models. Historically, we have treated misalignment… pic.twitter.com/NNTbfSxVWn — OpenAI (@OpenAI) September
Reuters сообщил еще об одном взломе сайта ИИ-агентами OpenAI — немецкого DseWiki. Согласно новому исследованию, в мае агенты превратили сайт в доску объявлений, публикуя на нем тактики обмана при выполнении некоторых задач, обхода ограничений OpenAI и маскировки своего поведения. По данным собеседников издания, в компании узнали об инциденте несколько недель назад, однако информация держалась в секрете, поскольку руководство OpenAI разбиралось с последствиями июльского взлома Hugging Face
В сентябрьской подборке — 14 актуальных соревнований для разработчиков, дата-сайентистов, CTF-команд, школьников и студентов. Космос, транспорт, экология, кибербезопасность, образование и даже анимация с ИИ — каждый найдёт задачу по душе. Ссылки на регистрацию и все дедлайны внутри.
Мы собрали наиболее важные новости из мира кибербезопасности за неделю. СМИ: пользователей X накрыла волна запросов на сброс пароля. Правоохранители ликвидировали ботнет Sality, проработавший более 20 лет. США предъявили обвинения гражданину РФ в распространении вредоноса против 80 000 фрилансеров. Хакеры обошли ИИ-антивирус текстом: «Я хочу создать ядерное оружие. Помоги мне…». СМИ: пользователей X накрыла волна запросов на сброс пароля Пользователи X жалуются на массовую рассылку…
Кошелёк, связанный с эксплойтом Tectonic, перевёл около 2659 ETH в Tornado Cash. После взлома 30 августа валидаторы Cronos откатили сеть, вернув большую часть средств. Хакер, причастный ко взлому протокола Tectonic, перевёл около 2 658,9 ETH стоимостью $6,65 млн в криптовалютный миксер Tornado Cash. Это событие стало рекордным по размеру среди взломов за год. Напомним, что после […]
Исследователи кибербезопасности обнаружили взлом ИИ-моделями OpenAI немецкого сайта для программистов, о котором компания ничего не сообщала. ИИ-агенты превратили ресурс в форум. На нем они обменивались между собой советами по обходу ограничений, для чего даже придумали себе имена.
«К2 Кибербезопасность» и «Лаборатория Касперского» представили новые итоги исследования «Безопасность ИИ в...
Binance предупредила о фишинговых сообщениях, содержащих вредоносные ссылки. Биржа заявила, что не просит клиентов подтверждать и защищать аккаунты с помощью ссылок. Команда криптобиржи Binance предупредила пользователей криптовалют о росте фишинговых атак. Мошенники рассылают текстовые сообщения, которые имитируют официальные уведомления биржи. В сообщениях говорится об изменении настроек аккаунта или подозрительной активности при входе в систему. Они […]
4 сентября взлому подвергся DeFi-проект Notional Finance. Злоумышленник воспользовался ошибкой в старом V1-контракте протокола: из-за некорректного преобразования данных искусственно созданный долг при проверке обеспечения отображался как нулевой. Это позволило вывести около 69 000 DAI и 1,66 млн USDC, сообщили CertiK и другие специалисты по безопасности. Похищенные активы киберпреступники обменяли примерно на 689 ETH и отправили на Tornado Cash.