Перейти к содержимому
SBER 286,53 ₽ 0,42% снижение за прошлую сессиюIMOEX 2 326,05 1,16% снижение за прошлую сессию

#Безопасность

Технологии2 сентября 2026 г.

Samsung блокирует аккаунты пользователей смартфонов Galaxy

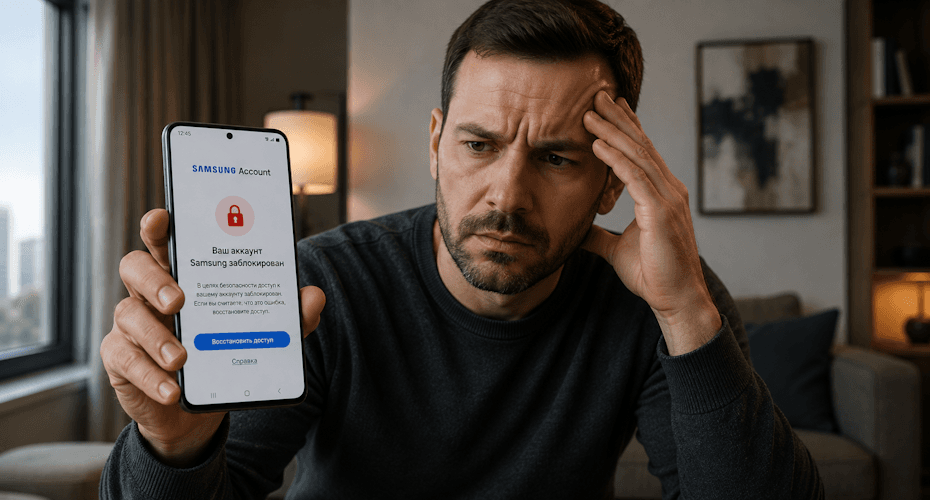
Владельцы смартфонов Samsung Galaxy начали сообщать о внезапной и беспричинной деактивации своих аккаунтов. Их разлогинивает, а при попытке войти в аккаунт появляется сообщение о том, что он отключён «по соображениям безопасности».
Технологии2 сентября 2026 г.

Дата-центры готовятся к новым требованиям безопасности инфраструктуры

«Ъ» выяснил у участников рынка дата‑центров, как они оценивают последствия указа президента № 604 от 24 августа 2026 года. Документ позволяет вводить временное государственное управление в отношении объектов критической инфраструктуры, если они недостаточно защищены.

Крипто2 сентября 2026 г.

Несколько айтишников создали схему обмана европейских криптоинвесторов

25-айтишник из Киева собрал несколько коллег из украинской столицы и организовал схему воровства денег у желающих заработать на криптоинвестициях жителей Евросоюза, объявила Службы безопасности Украины.

Технологии2 сентября 2026 г.

TeamCity получил OIDC-плагин: облачные ключи в CI заменяют короткие JWT

JetBrains выпустила плагин, который делает TeamCity провайдером OIDC: сборки получают короткоживущие подписанные JWT вместо постоянных ключей AWS, GCP, Azure и Oracle Cloud. Требования, настройка, сроки жизни токенов, подводные камни ротации ключей. — Читать дальше «TeamCity получил OIDC-плагин: облачные ключи в CI заменяют короткие JWT»

Технологии2 сентября 2026 г.

Proxmox VE 7 атакуют через обход пароля в API, патча для ветки нет

Proxmox опубликовал advisory PSA-2026-00043-1: старые Proxmox VE 7 и ранний VE 8.0 пропускают вход без пароля через параметр tfa-challenge. Уязвимость уже эксплуатируют. Что проверить и как закрыть. — Читать дальше «Proxmox VE 7 атакуют через обход пароля в API, патча для ветки нет»

Технологии2 сентября 2026 г.

OpenAI готовит Astra: первая модель компании с «критическим» уровнем кибервозможностей, доступ к ним будет ограничен

OpenAI объявила, что модель Astra достигла уровня Critical по кибербезопасности в её Preparedness Framework: сама находит уязвимости и собирает эксплойты. Разбираем оценки, защиты, ступенчатый доступ через Daybreak Blue и что это меняет для разработчиков. — Читать дальше «OpenAI готовит Astra: первая модель компании с «критическим» уровнем кибервозможностей, доступ к ним будет ограничен»

Технологии1 сентября 2026 г.

METR рассказала, как у неё украли API-ключ к моделям: «вайб-кодинговое» приложение на личном сервере с ошибкой fail-open

Лаборатория METR раскрыла два инцидента 2026 года: кражу API-ключа к моделям через самодельное приложение на личном EC2 и майскую кампанию сканирования. Разбираем цепочку ошибок и правила хранения ключей для команд, работающих с LLM. — Читать дальше «METR рассказала, как у неё украли API-ключ к моделям: «вайб-кодинговое» приложение на личном сервере с ошибкой fail-open»

Технологии1 сентября 2026 г.

Цифровой рубль вышел в массовое использование: с 1 сентября первый этап подключения банков и магазинов и что это значит для платёжных интеграций

С 1 сентября 2026 года крупнейшие банки и ритейлеры открыли инфраструктуру цифрового рубля. Разбираем, как устроен третий вид денег, какие лимиты и сроки установил Банк России и что менять в платёжных интеграциях магазинов и сервисов. — Читать дальше «Цифровой рубль вышел в массовое использование: с 1 сентября первый этап подключения банков и магазинов и что это значит для платёжных интеграций»

Технологии1 сентября 2026 г.

JetBrains раскрыла детали взлома Cadence: непропатченный TeamCity, бэкап 2024 года и аннулированные токены плагина PyCharm

JetBrains подтвердила: сервис Cadence взломали через непропатченный TeamCity (CVE-2026-63077). Атакующие получили бэкап 2024 года, AWS-учётки и файлы в S3. Кого это касается, какие секреты считать утёкшими и что сделать. — Читать дальше «JetBrains раскрыла детали взлома Cadence: непропатченный TeamCity, бэкап 2024 года и аннулированные токены плагина PyCharm»

Технологии1 сентября 2026 г.

Вступил в силу закон об идентификации владельцев доменов .ru, .рф и .su через Госуслуги: у Руцентра её прошли 42,2% администраторов, у Рег.ру 25,7%, ограничения включат позже

Закон 569-ФЗ ввёл с 1 сентября 2026 года обязательную идентификацию администраторов доменов .ru, .рф и .su через Госуслуги. Что это значит для владельцев доменов, какие данные о готовности публикуют регистраторы и что проверить в компании. — Читать дальше «Вступил в силу закон об идентификации владельцев доменов .ru, .рф и .su через Госуслуги: у Руцентра её прошли 42,2% администраторов, у Рег.ру 25,7%, ограничения включат позже»

Технологии1 сентября 2026 г.

Debian 11 Bullseye остался без обновлений безопасности: LTS закончился 31 августа

31 августа 2026 года закончилась LTS-поддержка Debian 11 Bullseye. С сентября обновлений безопасности нет. Как найти такие серверы, куда обновляться и что такое Extended LTS. — Читать дальше «Debian 11 Bullseye остался без обновлений безопасности: LTS закончился 31 августа»

Технологии1 сентября 2026 г.

Две критические уязвимости эксплуатируют прямо сейчас: Langflow выполняет чужой Python от root (патча в advisory нет), Rails отдаёт секреты через загрузку картинки

VulnCheck зафиксировал активную эксплуатацию CVE-2026-0768 в Langflow (CVSS 9.8, RCE от root без аутентификации) и CVE-2026-66066 в Rails Active Storage (CVSS 9.5, чтение файлов и секретов). Версии с исправлением и что проверить. — Читать дальше «Две критические уязвимости эксплуатируют прямо сейчас: Langflow выполняет чужой Python от root (патча в advisory нет), Rails отдаёт секреты через загрузку картинки»

Технологии1 сентября 2026 г.

Угон BGP-маршрута подменил обновления Virtualizor: около 22 часов с перерывами трафик уходил к атакующему, а клиент не проверял подписи

С 28 по 30 августа злоумышленник объявлял чужой префикс 162.55.80.0/24, получил валидный сертификат Let's Encrypt и раздал вредоносное обновление Virtualizor. Разбираем цепочку атаки и что делать администраторам. — Читать дальше «Угон BGP-маршрута подменил обновления Virtualizor: около 22 часов с перерывами трафик уходил к атакующему, а клиент не проверял подписи»

Крипто1 сентября 2026 г.

Рекордные 50 атак на криптопроекты в августе, но ущерб упал на 49%

В августе крипторынок пережил 50 крупных взломов — это рекорд за весь 2026 год. При этом общий ущерб снизился до $136,3 млн, что на 49,5% меньше, чем в июле. Итоги подвели исследователи блокчейн-безопасности из PeckShield. По их данным, хакеры атакуют чаще, но им удается похитить все меньше. Крупнейший взлом месяца В августе главным стал инцидент

Крипто1 сентября 2026 г.

Криптопереводы попали под пристальный контроль Росфинмониторинга

С 1 сентября 2026 года Росфинмониторинг начал получать данные об операциях через Систему быстрых платежей, единый QR-код и платежную систему «Мир» — под усиленный контроль ведомства попадают в том числе рублевые переводы криптопроцессоров и P2P-схем. Соответствующий федеральный закон вступил в силу. О последствиях новых правил для рынка цифровых активов рассказал эксперт в сфере экономики и

Крипто1 сентября 2026 г.

Хакеры получают доступ к криптокошелькам через Google Docs и Claude AI

Хакеры используют облачный текстовый редактор Google Docs и облачную платформу хостинга IT-проектов GitHub, а также подделывают страницы Claude.ai компании Anthropic для распространения вредоносной программы, которая крадет пароли от криптокошельков, сообщили специалисты по безопасности компании Huntress.

Технологии31 августа 2026 г.

«Технический центр Интернет» стал первым участником Yandex Browser Root Certificate Program

На прошлой неделе «Яндекс» объявил о запуске публичной программы Yandex Browser Root Certificate Program. Она определяет, какие центры сертификации и на каких условиях могут добавить свои корневые сертификаты в хранилище «Яндекс Браузера». Первым участником программы стал «Технический центр Интернет», входящий в ГК РТК-ЦОД, — оператор национальных доменных зон .RU, .РФ, .SU, .TATAR и .ДЕТИ.

Крипто31 августа 2026 г.

На рыбном предприятии прятали майнинг-ферму и труп собаки

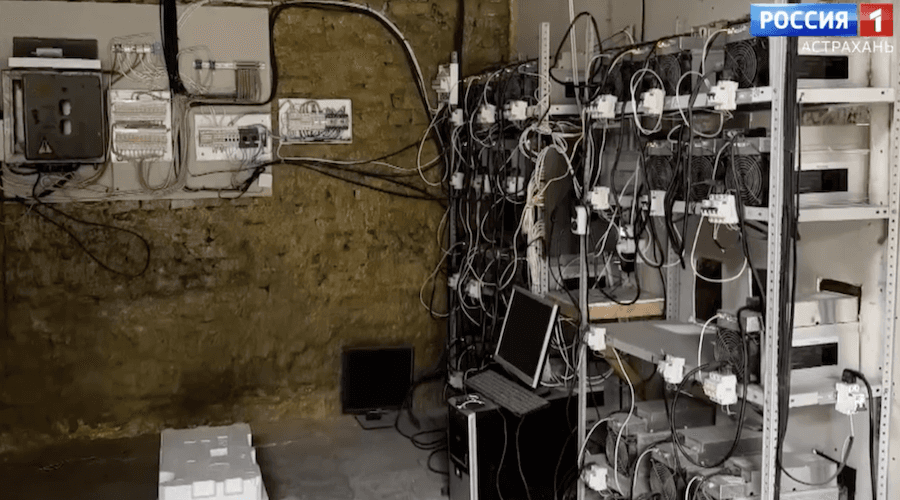
На рыбном предприятии в селе Иванчуг Камызякского района Астраханской области сотрудники Федеральной службы безопасности обнаружили майнинговую ферму. Энергетики оценили ущерб от скрытной добычи криптовалют в 18 млн рублей.