В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля
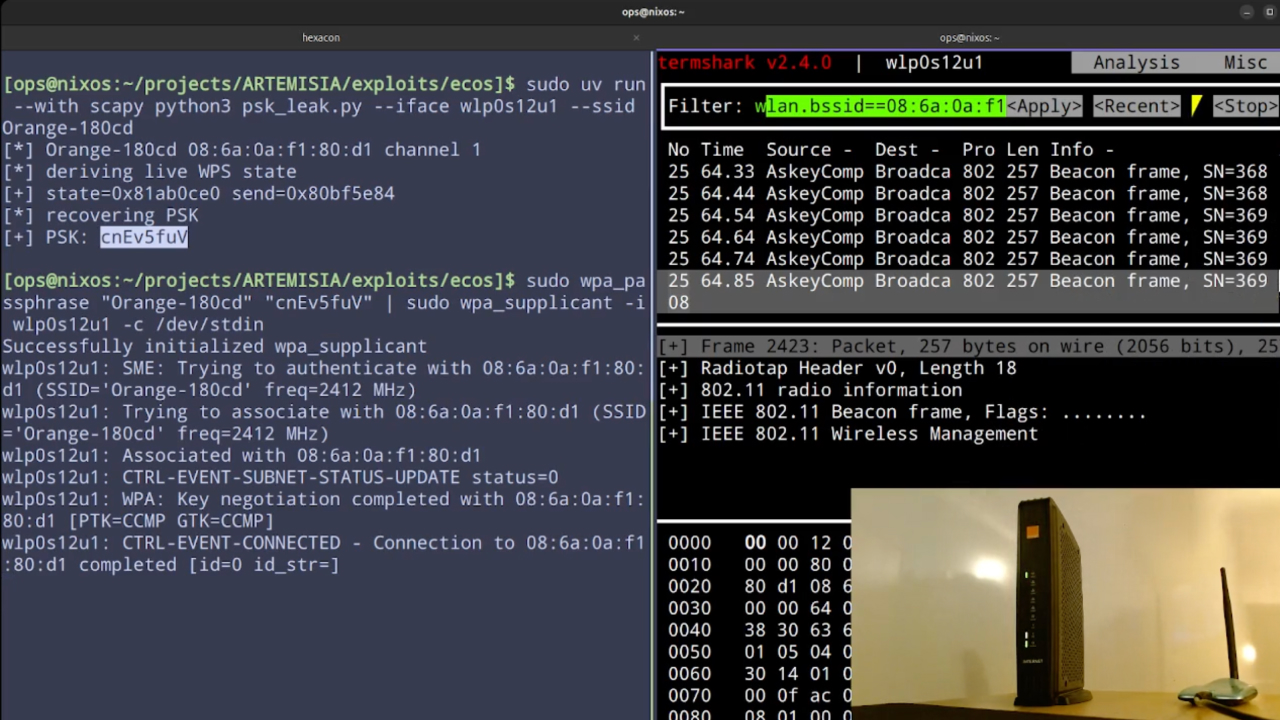
Исследователь безопасности Квентин Кайзер (Quentin Kaiser) нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux.
Это отрывок. Полностью — на сайте Habr
Тикеры из статьи
AVGO1 мес.▼ 8,2%
$326,08