Кибербезопасность компании: с чего начать защиту
Кибербезопасность компании чаще всего начинается не с покупки программы, а с письма, на которое кто-то кликнул. Бухгалтер открывает вложение с названием «акт сверки», через сутки файлы на общем диске зашифрованы, а подрядчик по ИТ разводит руками: антивирус стоял, лицензия была, обновления ставились.
Дальше выясняется предсказуемое. Резервная копия сохранялась на тот же сетевой диск, который и зашифровали. У половины сотрудников права администратора «чтобы не дёргать айтишника». Восстановление из копии последний раз пробовали при её настройке, то есть никогда. Ни один из этих пунктов не стоит дорого — каждый из них решение, которое кто-то должен был принять заранее.
Ниже — не список программ, а порядок решений: с чего начинать, по каким критериям выбирать и где проходит граница между «у нас есть защита» и «мы защищены». В конце — взгляд с другой стороны: защита корпоративных данных это ещё и рынок, на котором работают публичные компании, а их отчётность читается по вполне понятным признакам.
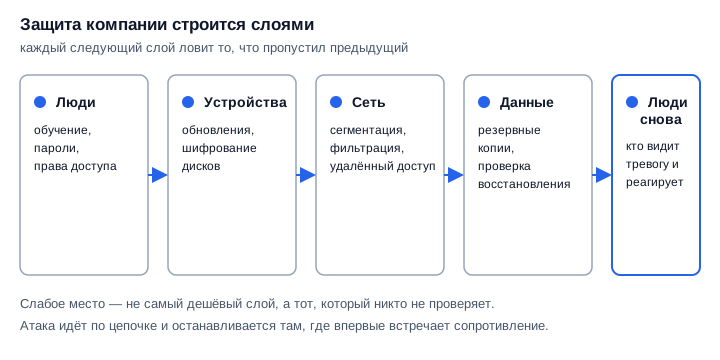
Слои защиты: атака идёт по цепочке и останавливается там, где впервые встречает сопротивление.
С чего начать защиту компании
Начинать нужно с описи: какие данные у вас есть, где они физически лежат и кто к ним имеет доступ. Без этой картины любая закупка — стрельба наугад.
Опись занимает день-два даже в компании на сотню человек, и почти всегда приносит сюрпризы. Договоры находятся в личном облаке уволившегося менеджера, база клиентов — в выгрузке на флешке в столе, а доступ к почтовому домену остался у подрядчика, который делал сайт четыре года назад.
После описи логика простая: сначала закрываются вещи, которые ничего не стоят, кроме дисциплины, и только потом покупается софт.
- Что защищаем: клиентская база, бухгалтерия, переписка, доступ к деньгам и к домену.
- Где это лежит: свой сервер, облако, ноутбуки сотрудников, чужие сервисы.
- Кто имеет доступ: поимённо, включая подрядчиков и бывших сотрудников.
- Что произойдёт, если это исчезнет сегодня: за сколько часов компания вернётся к работе.
- Кому звонить в момент инцидента: один человек, чей телефон записан не только в корпоративной почте.
Почему одна программа не закрывает вопрос
Потому что атака проходит не через одну дверь. Она идёт по цепочке: письмо сотруднику, запуск файла на его ноутбуке, распространение по сети, шифрование или выгрузка данных.
Каждый из этих шагов останавливается разными средствами, и ни одно из них не универсально. Антивирус, то есть программа, которая ищет вредоносные файлы по известным признакам и поведению, ловит четвёртый шаг и почти бессилен против первого. Обучение сотрудников работает на первом шаге и ничего не даёт на третьем.
Отсюда правило, вокруг которого строится всё остальное: слабое место компании — не самый дешёвый слой защиты, а тот, который никто не проверяет. Подробнее про типовые провалы мы разбирали в материале главные ошибки новичков в кибербезопасности.
Критерий 1. Кто и к чему имеет доступ
Самый дешёвый и самый недооценённый слой. Права выдаются по принципу «минимально необходимого»: сотруднику доступно ровно то, без чего он не сделает работу, и ничего сверх.
На практике это три привычки. Права администратора не раздаются по умолчанию. Доступы отзываются в день увольнения, а не когда вспомнят. На почту, домен, банк-клиент и облако включена двухфакторная аутентификация, причём на ключи или приложение, а не на СМС.
Критерий 2. Что стоит на рабочих устройствах
Здесь важнее регулярность, чем выбор вендора. Необновлённая система — это не «неудобство», а открытая дверь: большинство массовых заражений идёт через уязвимости, для которых обновление вышло месяцы назад.
Минимум, который имеет смысл требовать: автоматические обновления операционной системы и браузера, шифрование дисков на ноутбуках, отдельные учётные записи для работы и администрирования, запрет ставить что угодно из интернета на машины с бухгалтерией.
Критерий 3. Где лежат резервные копии
Копия, доступная из той же сети, — это не копия. Шифровальщик добирается до неё в ту же ночь, и компания остаётся ровно ни с чем.
Рабочая схема описывается тремя условиями: копий несколько, хотя бы одна хранится отдельно от основной сети, и восстановление из неё проверяется по расписанию. Последний пункт пропускают чаще всего — и узнают о том, что копия битая, в самый неподходящий момент.
Критерий 4. Кто смотрит на тревоги
Купить систему, которая пишет предупреждения, и не назначить человека, который их читает, — самая частая трата впустую. Журнал событий без дежурного бесполезен: инциденты случаются ночью и в выходные.
Отсюда выбор: держать дежурство внутри, отдать мониторинг подрядчику или комбинировать. Для небольшой компании честный ответ обычно звучит так: круглосуточный мониторинг ей не нужен, но нужен один человек, который отвечает за безопасность и у которого это записано в обязанностях, а не подразумевается.
Критерий 5. Что написано в договоре с подрядчиком
Договор — это тот слой защиты, который вспоминают последним и который решает, сколько компания потеряет. В нём смотрят на сроки реакции, границы ответственности и на то, что происходит с вашими данными, когда сотрудничество заканчивается.
Формулировка «обеспечивает информационную безопасность» без расшифровки не значит ничего. Значат конкретные вещи: за какое время подрядчик обязан отреагировать на инцидент, кто оплачивает восстановление, у кого остаются административные доступы, передаются ли данные третьим лицам и в каком виде они возвращаются вам при расторжении.
| Модель | Кому подходит | Что болит |
|---|---|---|
| Своими силами | есть штатный ИТ и простая инфраструктура | некому дежурить ночью, знания уходят с человеком |
| Подрядчик целиком | нет своего ИТ, типовые задачи | чужие люди с полным доступом, реакция по договору |
| Гибрид | свой ответственный плюс внешний мониторинг | дороже, нужна дисциплина на стыке зон ответственности |
Три способа закрыть задачу: выбор идёт не по цене, а по тому, кто отвечает ночью.
Как выбрать подрядчика по кибербезопасности
Смотреть надо на три вещи: наличие лицензий на защиту информации, готовность описать работу измеримыми сроками и опыт в вашей отрасли.
Хороший признак — подрядчик начинает с аудита и описи, а не с прайса на оборудование. Плохой признак — предложение «комплексного решения» до того, как он посмотрел, что у вас вообще есть. Ещё один тревожный сигнал: обещание полной защиты. Полной защиты не бывает, бывает управляемый риск и понятное время восстановления.
- Попросите описать, что именно происходит в первые два часа после инцидента.
- Уточните, кто физически имеет доступ к вашим системам и как этот доступ отзывается.
- Спросите про отчётность: что вы будете получать ежемесячно и на каком языке.
- Проверьте, остаётся ли у вас работоспособная инфраструктура, если завтра вы расстанетесь.
Чем защита компании отличается от домашней
Главное отличие в том, что дома вы отвечаете только за себя, а в компании — за чужие персональные данные и за деньги, которые не ваши.
Отсюда три практических следствия. Появляются обязательные требования и проверки. Появляется ответственность за утечку данных клиентов и сотрудников. И появляется человеческий фактор в масштабе: один сотрудник из полусотни рано или поздно кликнет на письмо — это не гипотеза, а планируемое событие, под которое строят защиту. Как выглядят такие письма изнутри, мы разбирали в материале про виды атак социальной инженерии.
Сколько стоит кибербезопасность компании
Стоимость складывается не из цены программ, а из четырёх статей: люди, лицензии, инфраструктура и время на процессы. Первая обычно самая крупная, и именно её забывают в расчётах.
Считать удобнее не «сколько стоит защита», а «сколько стоит день простоя». Если компания не работает сутки, теряются выручка, репутация и время сотрудников, которые вместо работы восстанавливают файлы. Когда эта цифра посчитана, разговор о бюджете становится предметным: расходы на защиту сравнивают с ней, а не с абстрактным «дорого».
Отдельная статья, которую видно только на горизонте нескольких лет, — регулярность. Лицензии продлеваются, обучение повторяется, копии проверяются. Расход не разовый, а постоянный, и это важная деталь, к которой мы вернёмся в части про рынок.
- 1письмо или звонок сотруднику
- 2запуск файла или ввод пароля на поддельной странице
- 3закрепление и разведка внутри сети
- 4доступ к данным и резервным копиям
- 5шифрование, выгрузка или вывод денег
Типовой путь атаки: каждый шаг останавливается своим слоем защиты.
Где здесь ловушка
Ловушка в подмене цели: соответствие требованиям начинают путать с защищённостью. Компания собирает документы, проходит проверку и считает вопрос закрытым.
Формальные требования задают нижнюю планку, а не достаточный уровень. Для финансовых организаций эту планку устанавливает регулятор — требования к защите информации Банка России, для операторов персональных данных действуют свои правила. Но ни один комплект документов не проверит за вас, восстанавливается ли резервная копия. Бумага и практика — разные слои, и закрывать нужно оба.
Кто зарабатывает на кибербезопасности компаний
На корпоративной защите зарабатывают вендоры — компании, которые разрабатывают и продают средства защиты, и интеграторы, которые их внедряют. Для читателя-инвестора это отдельный сюжет: расход одних оказывается выручкой других.
Экономика такого бизнеса держится на той самой регулярности, о которой шла речь выше. Лицензии продлеваются ежегодно, поддержка оплачивается постоянно, а отказаться от защиты сложнее, чем от почти любой другой статьи ИТ-бюджета: отключить её — значит осознанно остаться без неё. Такая выручка предсказуема, и рынок это ценит.
На российском рынке акций сектор представлен узко. Бумаги Positive Technologies торгуются на Московской бирже — карточка бумаги POSI на Московской бирже, а ключевые параметры и историю выплат удобнее смотреть в нашем профиле — профиль акций Positive Technologies (POSI). Соседние публичные ИТ-имена собраны в разделе профили российских акций.
Что смотреть в отчётности такой компании
В первую очередь — на структуру выручки: какая доля приходится на продление лицензий и поддержку, а какая на разовые крупные внедрения. Первая устойчива, вторая скачет от квартала к кварталу.
Дальше смотрят на сезонность: у корпоративных продаж пик обычно приходится на конец года, когда закрываются бюджеты заказчиков, поэтому сравнивать квартал с предыдущим кварталом бессмысленно — сравнивают с тем же кварталом год назад. Полезно также следить за расходами на разработку: в этом секторе они растут вместе с продуктом, и их сокращение — не всегда хорошая новость.
Даты публикации результатов есть в нашем календаре отчётностей эмитентов, а объявленные выплаты — в списке объявленных дивидендов.
Плюсы
- регулярная выручка: лицензии и поддержка продлеваются
- отказаться от защиты сложнее, чем от других статей ИТ-бюджета
- спрос поддерживается требованиями регуляторов
Минусы
- бизнес зависит от бюджетов крупных заказчиков
- выручка неравномерна по кварталам, пик в конце года
- расходы на разработку растут вместе с продуктом
Сектор глазами инвестора: сильные и слабые стороны бизнес-модели.
Кому что подходит
Компании до полусотни человек хватает дисциплины и базовых средств: права доступа, обновления, двухфакторная аутентификация, копии в отдельном месте и один ответственный человек. Отдельный отдел ей не нужен.
Средней компании обычно нужен внешний мониторинг: инциденты случаются ночью, а держать дежурство внутри дорого. Крупной компании с собственной разработкой и обязательными требованиями — своя команда плюс подрядчики на узкие задачи. Чем больше данных клиентов вы храните, тем раньше наступает момент, когда экономия на этом слое обходится дороже самого слоя.
Частые вопросы
Короткие ответы на то, что спрашивают чаще всего.
Нужен ли малой компании отдельный специалист по кибербезопасности
Отдельная штатная единица — нет, назначенный ответственный — да. В компании до пятидесяти человек эту роль обычно совмещает ИТ-специалист или руководитель, но у неё должен быть конкретный владелец, иначе задачей не занимается никто.
Достаточно ли антивируса для защиты компании
Нет. Антивирус закрывает один слой из нескольких и не помогает, когда сотрудник сам ввёл пароль на поддельной странице или когда у злоумышленника уже есть законный доступ. Что именно он умеет и чего не умеет, разбирали в материале про распознавание фишинга и защиту от кибератак.
Кто отвечает за утечку персональных данных в компании
Ответственность несёт организация как оператор персональных данных, а не конкретный сотрудник, допустивший ошибку. Поэтому вопрос решается на уровне процессов и договоров, а не выговоров.
Можно ли полностью отдать кибербезопасность на аутсорс
Технические работы — можно, ответственность — нет. Подрядчик обслуживает системы и реагирует на инциденты, но решения о доступах, бюджете и допустимом риске остаются внутри компании, и перед клиентами отвечает тоже она.
Что делать дальше
Порядок действий на ближайшую неделю выглядит так, и он не требует бюджета на первом шаге.
- Составьте опись: какие данные, где лежат, у кого доступ.
- Отзовите лишние права и доступы уволившихся, включите двухфакторную аутентификацию на почту, домен и банк-клиент.
- Проверьте, восстанавливается ли резервная копия — не наличие файла, а именно восстановление.
- Назначьте ответственного за безопасность и запишите это в обязанности.
- Посчитайте стоимость одного дня простоя — это ваш ориентир для любого дальнейшего бюджета.
Если вам интереснее сторона рынка, а не защиты, начните с профиля POSI, сверьтесь с календарём отчётностей и посмотрите другие разборы в разделе «Технологии».
Материал носит информационный характер, не является инвестиционной рекомендацией, прогнозом или руководством по обеспечению безопасности конкретной организации. Требования к защите информации зависят от отрасли и вида обрабатываемых данных.
Календарь эмитента
- Группа ПозитивPOSI· отсечка 17 мая 2027 г. (купить до 14 мая 2027 г.) · прогноз· отчётность 10 ноября 2026 г.
- Московская биржаMOEX· отсечка 9 июля 2027 г. (купить до 8 июля 2027 г.) · прогноз
Автор: Редакция Long/Short